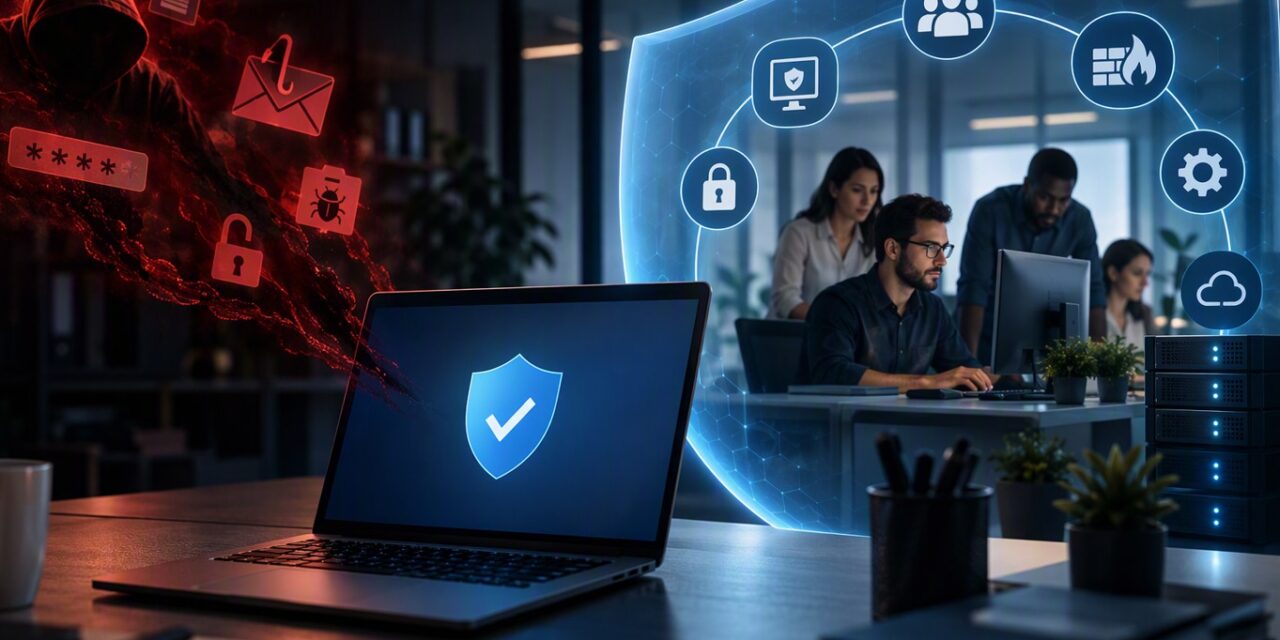
Durante anos, instalar um antivírus em cada computador foi sinônimo de “estar protegido”. Para muitas pequenas e médias empresas, essa ainda é toda a estratégia de segurança. O problema é que o crime digital mudou, e mudou muito mais rápido do que a proteção da maioria dos negócios.
Hoje os ataques não chegam apenas como um arquivo infectado que o antivírus reconhece. Eles entram por uma senha vazada, por um e-mail convincente, por um sistema desatualizado ou por um acesso que ninguém lembrou de revogar. E, uma vez dentro, se movimentam em silêncio até o momento de sequestrar os dados.
O cenário: PMEs estão na mira
Existe uma crença perigosa entre empresários: “minha empresa é pequena demais para ser alvo”. Os números mostram o contrário. O Brasil está entre os países mais atacados do mundo, e os criminosos preferem justamente quem tem menos defesas.
| ~3.520 | tentativas de ataque por semana, em média, contra organizações brasileiras em 2025 (Check Point Research) |
| 249 bi | ataques registrados no Brasil entre janeiro e julho de 2026, mais do que em todo o ano de 2025 (Fortinet) |
| 88% | das violações em pequenas e médias empresas envolveram ransomware (Verizon DBIR 2025) |
| ~60% | das violações têm participação do fator humano: um clique, um erro, uma senha entregue (Verizon DBIR 2025) |
| 50% | dos ataques conseguem contornar soluções tradicionais de proteção de endpoint (N-able, State of the SOC 2026) |
As PMEs respondem por sete em cada dez empregos formais no país, segundo o Sebrae, mas investem uma fração do que as grandes corporações destinam à segurança. Os vetores mais comuns continuam sendo phishing, ransomware e credenciais roubadas. E as consequências vão além do susto: dados da Cisco indicam que 60% das pequenas empresas encerram as atividades em até seis meses após um ataque grave.
Por que o antivírus não basta
O antivírus tradicional funciona comparando arquivos com uma lista de ameaças conhecidas. Ele continua útil, mas foi desenhado para outro momento. Hoje:
- os ataques usam ferramentas legítimas do próprio Windows, que o antivírus não bloqueia;
- o invasor entra com usuário e senha válidos, sem precisar de vírus;
- novas variantes de ransomware surgem mais rápido do que as assinaturas são atualizadas;
- o antivírus não enxerga a rede, os acessos, as falhas de sistema, nem o comportamento das pessoas.
Segurança efetiva é feita em camadas: se uma falhar, a próxima segura o ataque. A seguir, as camadas que toda PME precisa avaliar.
Os riscos hoje: onde sua empresa está exposta
1. Fator humano
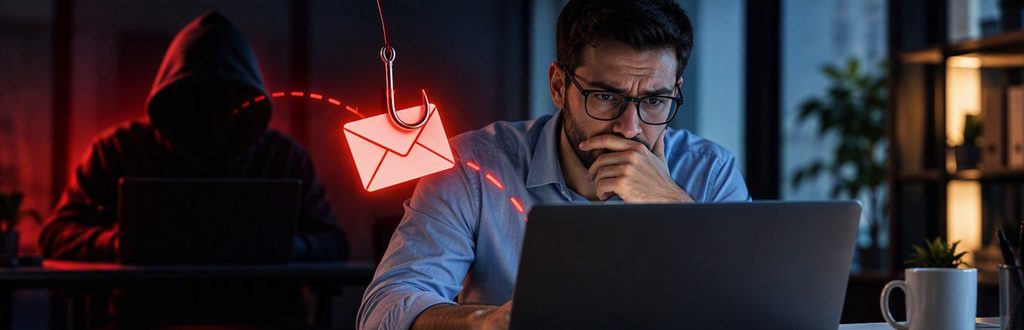
Cerca de 60% das violações envolvem alguma ação humana: clicar em um link, abrir um anexo, informar uma senha, aprovar um pagamento a pedido de um “diretor” falso. Com a inteligência artificial, os golpes ficaram muito mais convincentes: sem erros de português, com a logomarca certa e o tom de quem você conhece.
O que fazer: treinamento contínuo, simulações de phishing e um canal simples para o colaborador reportar algo suspeito. Pessoas treinadas deixam de ser o elo fraco e passam a ser o primeiro alarme.
2. Firewall
Muitas empresas ainda usam o roteador entregue pela operadora como única barreira entre a rede interna e a internet. Firewalls antigos ou básicos olham apenas endereços e portas, não o conteúdo do que está passando.
O que fazer: firewall de nova geração com IPS/IDS, filtragem de conteúdo, VPN segura para acesso remoto e redes segmentadas (visitantes, câmeras, servidores e estações separados).
Firewall Gerenciado | Ravel Tecnologia
3. Estações atualizadas
Falhas conhecidas e não corrigidas estão entre as principais portas de entrada. Os criminosos usam robôs que varrem a internet 24 horas por dia procurando exatamente esses sistemas. No primeiro semestre de 2026, essas varreduras cresceram 44% no Brasil.
O que fazer: gestão centralizada de atualizações (patch management) do sistema operacional e dos aplicativos, com relatório de conformidade, sem depender de cada usuário clicar em “atualizar”.
4. Versão do sistema operacional
O Windows 10 deixou de receber atualizações de segurança gratuitas em outubro de 2025. Qualquer falha descoberta depois disso fica aberta nessas máquinas. O mesmo vale para servidores antigos fora do suporte e equipamentos de rede com firmware desatualizado.
O que fazer: inventário de ativos para saber exatamente o que existe no ambiente e um plano de renovação para as máquinas fora do ciclo de suporte.
5. Permissão de acessos
Este é um risco silencioso: suas informações podem estar acessíveis a quem não deveria. É comum encontrar pastas financeiras abertas para toda a empresa, ex-colaboradores com e-mail ativo, fornecedores com acesso permanente ao servidor e usuários comuns com privilégio de administrador.
O que fazer: aplicar o princípio do menor privilégio, revisar acessos periodicamente, retirar direitos de administrador das estações e formalizar o processo de desligamento. Além de segurança, isso é exigência da LGPD.
6. Senhas fracas
Credenciais comprometidas estão na origem da grande maioria dos incidentes. Só no primeiro semestre de 2025, 1,8 bilhão de credenciais foram roubadas no mundo. Senhas repetidas em vários serviços permitem que um vazamento em um site qualquer vire acesso ao e-mail corporativo.
O que fazer: autenticação multifator (MFA) no e-mail, na VPN e nos sistemas críticos, política de senhas fortes, cofre de senhas corporativo e monitoramento de credenciais vazadas.
7. EDR: a evolução do antivírus
O EDR (Endpoint Detection and Response) não procura apenas arquivos conhecidos: ele observa o comportamento. Se um processo começa a criptografar arquivos em massa, desativar backups ou se comunicar com servidores suspeitos, o EDR detecta, bloqueia, isola a máquina da rede e, em muitos casos, permite reverter o dano.
A diferença não é de grau, é de abordagem. O antivírus pergunta “este arquivo é uma ameaça conhecida?”; o EDR pergunta “o que está acontecendo nesta máquina é normal?”. Na prática:
| Critério | Antivírus tradicional | EDR |
| Como detecta | Compara arquivos com uma lista de ameaças conhecidas (assinaturas) | Analisa o comportamento: processos, conexões de rede, registro e memória |
| O que consegue pegar | Apenas malware já catalogado | Ameaças conhecidas, novas (zero-day) e ataques sem arquivo |
| Visibilidade | Só o resultado da varredura de arquivos | Tudo o que acontece no equipamento, em tempo real |
| Resposta ao ataque | Coloca o arquivo em quarentena ou o apaga | Isola a máquina da rede, encerra processos e reverte alterações |
| Caça a ameaças | Não faz | Permite procurar sinais de invasor que os alertas ainda não pegaram |
| Investigação | Não ajuda a entender o que aconteceu | Reconstrói a linha do tempo do ataque: por onde entrou e o que fez |
8. Gestão de incidentes
A pergunta não é mais “se”, mas “quando”. E, na hora do incidente, cada minuto conta. Sua empresa sabe quem acionar? Qual máquina desligar? Onde está o backup e quanto tempo leva para restaurar? Como comunicar clientes e a ANPD, se houver dados pessoais envolvidos?
O que fazer: plano de resposta a incidentes documentado e testado, backup em nuvem isolado e imutável (que o ransomware não consegue apagar), testes periódicos de restauração e registro de cada ocorrência.
Faça o teste: de que lado sua empresa está?
| Cenário de risco | Cenário protegido |
| Só antivírus instalado | EDR com monitoramento |
| Ataque percebido só depois do estrago, sem saber por onde entrou | Máquina isolada na hora e linha do tempo do ataque reconstruída |
| Roteador da operadora na borda da rede | Firewall com IPS e inspeção de tráfego |
| Atualização “quando der” | Gestão de patches automatizada, com relatório |
| Windows 10 ou servidor sem suporte | Sistemas operacionais dentro do ciclo de suporte |
| Todo mundo acessa tudo | Acesso pelo mínimo necessário, revisado periodicamente |
| Senha simples e repetida, sem MFA | Senhas fortes, cofre de senhas e MFA |
| “Se acontecer, a gente vê” | Plano de resposta a incidentes e backup testado |
Se a maioria das respostas da sua empresa está na coluna da esquerda, o risco é real e provavelmente maior do que parece.
Como a Ravel pode ajudar sua empresa
A Ravel Tecnologia é especializada em segurança, infraestrutura e compliance para pequenas e médias empresas. Assumimos a gestão da sua TI como uma equipe própria faria, com processos, ferramentas e especialistas que dificilmente uma PME conseguiria manter sozinha.
- Diagnóstico de segurança: avaliação do ambiente atual, com relatório claro dos riscos e das prioridades.
- EDR com monitoramento: proteção comportamental em estações e servidores, com resposta a incidentes.
- Gestão de atualizações e inventário: patches automatizados, controle de ativos e alerta de sistemas fora de suporte.
- Firewall e redes: implantação e gestão de firewall com IPS/IDS, Wi-Fi corporativo e segmentação de redes.
- Identidade e acessos: MFA, revisão de permissões, auditoria do Microsoft 365 e monitoramento de credenciais vazadas.
- Backup e continuidade: backup em nuvem com restauração testada e plano de recuperação.
- Conscientização: treinamentos e simulações de phishing para os colaboradores.
- Compliance: políticas de segurança, documentação para LGPD e ISO 27001 e apoio em questionários de segurança de clientes.
Converse com a Ravel e agende um diagnóstico de segurança da sua empresa. Em pouco tempo você terá clareza sobre onde está exposto, e um plano prático para resolver.