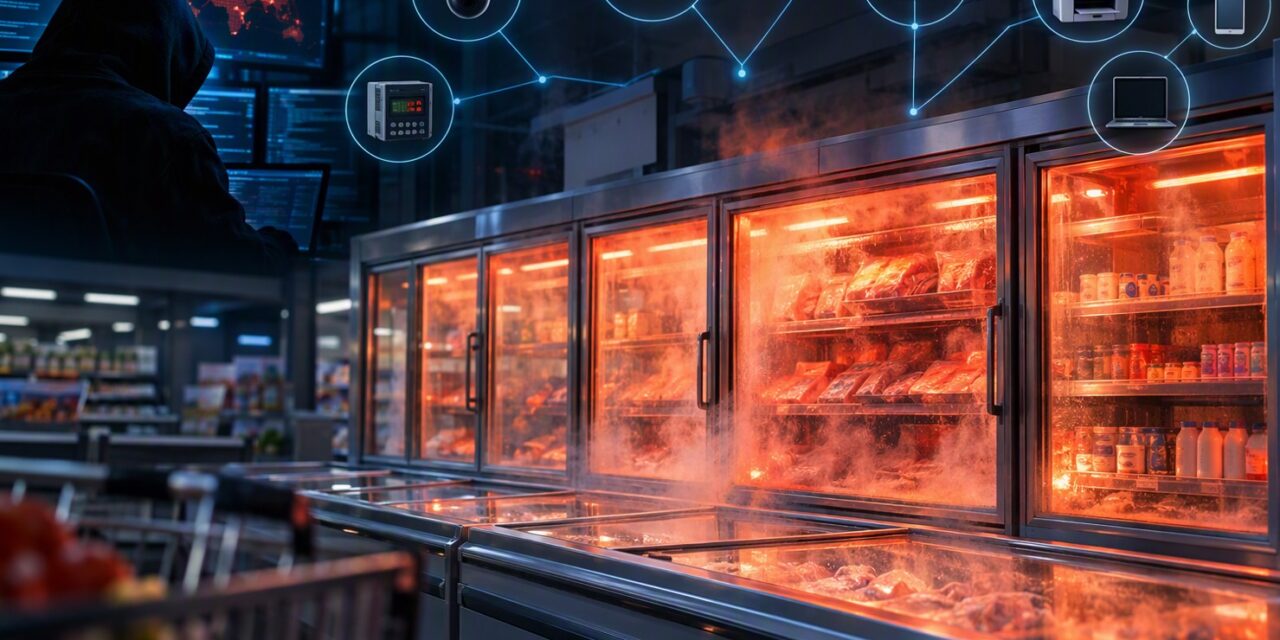
Na madrugada de 11 para 12 de outubro de 2026, centenas de supermercados na França amanheceram com geladeiras e freezers a 50 °C. Não houve roubo de dados nem pedido de resgate: o ataque mirou direto o equipamento que mantém a comida fria.
Só a rede Intermarché teve cerca de 150 lojas atingidas, com os balcões aquecidos por aproximadamente seis horas e todo o estoque refrigerado descartado. O Carrefour confirmou 80 lojas afetadas, a Coopérative U quase cem, e o Leclerc também entrou na lista. A promotoria de Paris registrou perdas de alimentos e princípios de incêndio, e o governo acionou a ANSSI, agência nacional de cibersegurança.
O caso parece distante da realidade de um escritório ou de uma indústria no Brasil. Não é. A lição é simples: se está na rede, precisa ser monitorado.
O que aconteceu, tecnicamente
Os atacantes acessaram remotamente os controladores de refrigeração da fabricante dinamarquesa Danfoss, usados para gerenciar as instalações a distância. As primeiras apurações apontam para versões antigas, sem atualização, do software de controle.
Com o acesso em mãos, abusaram de uma função legítima: o degelo automático. Esse ciclo costuma rodar cerca de duas horas por dia para remover gelo das serpentinas. Os invasores o deixaram em modo contínuo, com temperatura de consigna de 50 °C. Um balcão que opera a -20 °C passou a funcionar como estufa.
Três pontos merecem atenção de qualquer gestor de TI:
- O equipamento não era “de TI”, mas estava conectado e acessível remotamente.
- O software estava desatualizado, sem passar pelo mesmo ciclo de patch dos servidores e estações.
- Ninguém percebeu a tempo. Muitas lojas só descobriram o estrago na abertura, pela manhã.
Todo ativo conectado é superfície de ataque
A maioria das empresas controla bem notebooks e servidores. O problema está no resto: tudo que ganhou um cabo de rede ou um Wi-Fi ao longo dos anos e nunca entrou no radar da TI.
No dia a dia dos nossos clientes, a lista costuma incluir:
| Tipo de ativo | Exemplos | Risco comum |
| Impressão e escritório | Impressoras, multifuncionais, scanners | Firmware antigo, senha padrão do fabricante |
| Segurança física | Câmeras IP, DVR/NVR, controle de acesso, catracas | Acesso remoto exposto à internet |
| Infraestrutura predial | Ar-condicionado, nobreaks, sensores, automação | Painel web sem autenticação forte |
| Industrial (OT) | CLPs, IHMs, balanças, controladores de máquinas | Sistemas legados sem atualização |
| Rede | Switches, roteadores, access points, firewall | Firmware vencido, credencial padrão |
| Dispositivos móveis | Celulares e tablets corporativos ou pessoais | Sem bloqueio, sem criptografia, sem controle de apps |
| Colaboração | TVs, salas de videoconferência, assistentes de voz | Ninguém sabe que estão na rede |
Cada item da tabela é um computador com sistema operacional, endereço IP e, muitas vezes, uma vulnerabilidade conhecida. Um atacante não precisa invadir o servidor principal: basta o dispositivo esquecido que ninguém atualiza e que fala com todo o resto.
Controle de ativos: não dá para proteger o que você não conhece
Inventário de ativos é o primeiro controle de qualquer framework sério de segurança. Está no topo dos CIS Controls e é exigido pela ISO/IEC 27001 (controle 5.9). Sem ele, patch, antivírus e firewall protegem só uma parte do ambiente.
Um controle de ativos bem feito responde a quatro perguntas:
- O que está conectado? Descoberta contínua da rede, não uma planilha feita uma vez por ano.
- De quem é e para que serve? Responsável, localização e criticidade de cada ativo.
- Está atualizado e seguro? Versão de firmware ou sistema, patches pendentes, credenciais padrão.
- Está se comportando normalmente? Alertas para ativo offline, configuração alterada ou tráfego fora do padrão.
No caso francês, a quarta pergunta faz toda a diferença. Um alerta de temperatura fora da faixa, enviado de madrugada a quem pudesse agir, teria transformado seis horas de prejuízo em minutos.
RMM: o monitoramento que não dorme
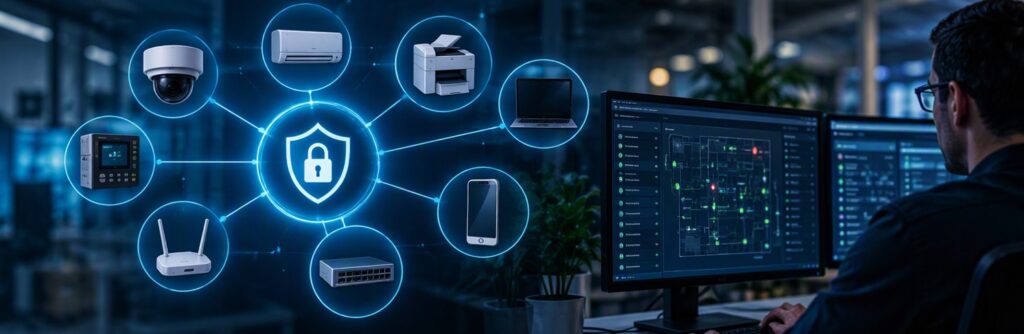
RMM (Remote Monitoring and Management) é a plataforma que transforma o inventário em controle contínuo. Um agente instalado em servidores e estações, somado à varredura da rede, mantém a TI informada 24 horas por dia sobre o que existe e como está.
Na Ravel, usamos o N-central para:
- Descobrir dispositivos automaticamente, inclusive os que ninguém cadastrou.
- Manter o inventário vivo de hardware e software, com histórico de mudanças.
- Aplicar patches de sistema operacional e aplicativos em janelas controladas.
- Garantir antivírus/EDR ativo e atualizado em todos os endpoints.
- Monitorar o que não aceita agente, como impressoras, câmeras, switches e nobreaks, via SNMP e testes de disponibilidade.
- Disparar alertas para disco cheio, serviço parado, dispositivo offline ou configuração alterada, com ação da equipe antes de virar incidente.
É exatamente o tipo de vigilância que faltou nos supermercados: um sistema olhando de madrugada e avisando quando algo sai do normal.
Gestão e Suporte de TI para Empresas | Ravel Tecnologia
MDM: o controle que acompanha o dispositivo
MDM (Mobile Device Management) é a gestão centralizada de celulares, tablets e notebooks, estejam eles no escritório, em casa ou na estrada. Se o RMM cuida do que está na rede da empresa, o MDM cuida do que sai dela levando dados corporativos.
Com um MDM, a TI consegue:
- Inventariar todos os dispositivos que acessam e-mail, arquivos e sistemas da empresa.
- Aplicar políticas: senha obrigatória, bloqueio de tela, criptografia de disco, versão mínima de sistema.
- Controlar aplicativos: instalar os corporativos e bloquear os não autorizados.
- Separar o pessoal do corporativo em aparelhos próprios (BYOD), sem invadir a privacidade do colaborador.
- Bloquear ou apagar remotamente um aparelho perdido, roubado ou de alguém que saiu da empresa.
- Condicionar o acesso: só entra no Microsoft 365 o dispositivo que estiver em conformidade.
Para quem já usa Microsoft 365, o Intune entrega essas funções de forma integrada ao Entra ID. O ganho é direto também para a LGPD: um celular perdido com dados de clientes tem o risco de vazamento muito reduzido quando está criptografado e pode ser apagado a distância.
RMM e MDM se completam. Juntos, dão à empresa uma visão única de tudo que se conecta aos seus dados, dentro ou fora da rede.
Contas do Microsoft 365: o ativo que mais é atacado
Num ambiente em que tudo está conectado, a identidade também é um ativo. Uma conta do Microsoft 365 dá acesso a e-mail, OneDrive, SharePoint, Teams e, muitas vezes, a outros sistemas via login único. Para o atacante, é mais fácil roubar uma senha do que invadir um servidor.
Os ataques mais comuns que vemos contra contas 365:
- Phishing com página falsa de login da Microsoft.
- Senhas vazadas de outros sites e reaproveitadas no e-mail corporativo.
- Tentativa em massa de senhas fracas contra todas as contas do domínio.
- Roubo de sessão, que contorna até o MFA quando o usuário entrega o token numa página falsa.
- Aplicativos maliciosos que pedem permissão para ler e-mails e arquivos.
- Regras de encaminhamento ocultas criadas pelo invasor para espionar a caixa e aplicar golpes de boleto.
Por isso, contas precisam do mesmo tratamento dos dispositivos: inventário, padrão de segurança e monitoramento.
| O que controlar | Por quê |
| Inventário de contas e licenças | Contas de ex-colaboradores e contas de serviço esquecidas são portas abertas |
| MFA para todos, sem exceção | Barra a maioria dos ataques com senha roubada |
| Acesso condicional | Libera o acesso só para dispositivos gerenciados (MDM) e locais esperados |
| Contas administrativas separadas | Limita o estrago se uma conta comum for comprometida |
| Monitoramento de logins e alertas | Identifica acesso de país estranho, viagem impossível ou volume anormal |
| Revisão de regras e apps autorizados | Encontra encaminhamentos e permissões criados pelo invasor |
| Monitoramento de vazamentos | Avisa quando credenciais do domínio aparecem expostas na internet |
RMM, MDM e segurança do 365 formam um só controle: saber quem e o que está conectado aos dados da empresa, e perceber rápido quando algo foge do padrão.
Checklist: por onde começar
- ☐ Rodar uma descoberta de rede e comparar o resultado com o inventário atual.
- ☐ Classificar cada ativo por responsável, função e criticidade.
- ☐ Trocar todas as senhas padrão de fábrica.
- ☐ Incluir firmware de impressoras, câmeras, switches e equipamentos de automação no ciclo de atualização.
- ☐ Segmentar a rede: IoT e OT em VLAN própria, sem acesso direto aos servidores.
- ☐ Retirar da internet painéis de gestão expostos; acesso remoto só via VPN com MFA.
- ☐ Configurar alertas para dispositivo offline, mudança de configuração e comportamento anormal.
- ☐ Cobrar dos fornecedores que acessam equipamentos remotamente (refrigeração, ar-condicionado, CFTV) como esse acesso é protegido.
- ☐ Colocar celulares e notebooks sob MDM, com política de conformidade para acessar o Microsoft 365.
- ☐ Ativar MFA em todas as contas do Microsoft 365 e desativar as de ex-colaboradores.
- ☐ Ligar alertas de login suspeito e revisar regras de encaminhamento e apps autorizados.
- ☐ Revisar o inventário periodicamente, e não só na auditoria.
Você sabe quantos dispositivos estão na sua rede agora?
O ataque aos supermercados franceses não explorou nada sofisticado do ponto de vista do alvo: um controlador conectado, com software antigo e sem ninguém olhando. Esse mesmo cenário existe hoje em muitas empresas, na forma de uma câmera, uma impressora, um painel de automação ou uma conta de e-mail sem MFA.
RMM, MDM e segurança de identidade não são projetos de grandes corporações. São o básico que permite enxergar o ambiente inteiro e reagir antes que o problema vire prejuízo.
A Ravel ajuda empresas a mapear, monitorar e proteger tudo que está conectado: dispositivos, rede e contas. Quer saber o que está no seu ambiente hoje? Fale com a gente e agende um levantamento.
Gestão e Suporte de TI para Empresas | Ravel Tecnologia