A segurança da informação mudou porque a maneira de trabalhar também mudou. Durante muito tempo, proteger uma empresa significava cuidar da rede interna, instalar mecanismos de defesa nos computadores e estabelecer barreiras para impedir invasões externas.
Esse modelo fazia sentido quando os sistemas estavam concentrados nos escritórios e os colaboradores utilizavam equipamentos conectados a uma estrutura corporativa relativamente controlada.
Hoje, os dados circulam por diferentes plataformas, os profissionais trabalham de múltiplas localidades e as empresas dependem de aplicações em nuvem, dispositivos móveis e conexões externas.
O ambiente corporativo deixou de ter limites físicos bem definidos. Nesse cenário, manter as mesmas práticas de proteção utilizadas há anos pode criar uma falsa sensação de segurança. O desafio não está apenas em adotar novas ferramentas, mas em compreender se a estratégia de segurança acompanha a realidade atual do negócio.
O perímetro tradicional deixou de representar os limites da empresa
O modelo tradicional de segurança partia de uma premissa relativamente simples. Tudo o que estava dentro da rede corporativa era considerado confiável, enquanto as conexões externas precisavam passar por mecanismos de proteção.
Com a expansão do trabalho híbrido, da computação em nuvem e das aplicações digitais, essa separação perdeu eficácia. Um colaborador pode acessar documentos de casa, compartilhar arquivos com fornecedores e utilizar sistemas hospedados em diferentes ambientes, sem necessariamente passar pela infraestrutura física da empresa.
Essa transformação foi discutida no Web Summit Lisboa 2026, especialmente na sessão The perimeter is dead. So what happens to trust?. O debate evidenciou que a segurança precisa considerar uma realidade na qual as fronteiras tradicionais já não são suficientes para determinar o que é confiável. A proteção passa a depender de verificações relacionadas à identidade, ao dispositivo e às condições de cada acesso.
A identidade digital se tornou um ativo estratégico
Uma das principais preocupações da cibersegurança está na utilização indevida de credenciais legítimas. Em vez de invadir diretamente uma infraestrutura, criminosos podem obter senhas, comprometer sessões autenticadas ou explorar permissões excessivas para acessar informações corporativas.
O risco é especialmente relevante porque uma conta comprometida pode permitir que o invasor se movimente pelo ambiente utilizando os próprios mecanismos de acesso da organização.
Por isso, a gestão de identidades precisa receber atenção permanente. Autenticação multifator, revisão de privilégios, proteção de contas administrativas e políticas de acesso condicional ajudam a reduzir a exposição.
O princípio é conceder a cada usuário somente as permissões necessárias para sua atividade, revisando esses acessos sempre que as responsabilidades mudarem. Segurança também significa evitar que uma credencial tenha mais poder do que deveria.
Zero Trust muda a lógica da proteção digital
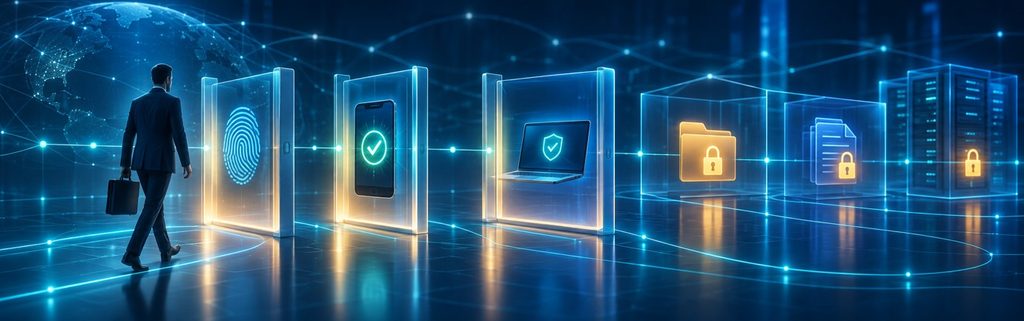
O conceito de Zero Trust, ou confiança zero, propõe uma mudança importante na arquitetura de segurança. Em vez de considerar confiável um acesso apenas porque ele acontece dentro de uma rede conhecida, cada solicitação precisa ser avaliada conforme a identidade, o dispositivo, o contexto e o nível de risco. Isso não significa desconfiar permanentemente dos colaboradores, mas estabelecer critérios para que o acesso aos recursos corporativos aconteça de maneira controlada.
Na prática, um profissional pode ter autorização para consultar documentos de sua área, sem necessariamente acessar informações financeiras ou administrativas. Da mesma forma, um dispositivo que não atende aos requisitos de segurança pode ter seu acesso restringido.
O modelo se apoia em três princípios fundamentais, verificar explicitamente, conceder o menor privilégio necessário e considerar que uma violação pode acontecer. Mais do que uma ferramenta, Zero Trust representa uma estratégia de proteção que precisa estar presente na gestão de identidades, dispositivos, aplicações e dados.
A nuvem exige mais do que contratar bons serviços
Plataformas como Microsoft 365 se tornaram essenciais para a rotina empresarial, concentrando documentos, e-mails, reuniões, agendas e informações estratégicas. Entretanto, contratar um serviço de um grande fornecedor não transfere automaticamente toda a responsabilidade pela segurança.
As empresas continuam responsáveis por administrar usuários, configurar permissões, controlar compartilhamentos e estabelecer políticas adequadas à natureza das informações que armazenam.
Uma configuração inadequada pode permitir que documentos confidenciais sejam compartilhados com pessoas não autorizadas ou que contas com privilégios elevados permaneçam sem proteção suficiente. Por isso, a administração dos ambientes em nuvem precisa incluir revisão de configurações, acompanhamento de acessos, proteção de contas e organização dos dados.
A tecnologia oferece flexibilidade e escala, mas os resultados dependem da qualidade da gestão que existe por trás dela.
Zero Trust, devo confiar na minha rede? Blog – Ravel Tecnologia
Segurança também depende da cultura da empresa
Nenhuma estratégia de proteção será completa se ignorarmos o comportamento das pessoas. Mensagens fraudulentas, compartilhamento indevido de informações e utilização inadequada de senhas continuam representando riscos relevantes. Muitas dessas situações acontecem em meio à rotina intensa das equipes, quando os colaboradores precisam tomar decisões rápidas e nem sempre reconhecem uma tentativa de fraude.
Criar uma cultura de segurança exige orientação prática, processos claros e participação da liderança. Os profissionais precisam saber como identificar situações suspeitas, proteger informações e comunicar possíveis incidentes. Os gestores, por sua vez, devem demonstrar que as políticas de segurança são parte da operação, e não obstáculos burocráticos. Quando a proteção é incorporada à rotina, ela deixa de depender exclusivamente da equipe de tecnologia.
Gestão proativa é parte da estratégia de segurança
A segurança não pode ser administrada apenas quando um incidente acontece. Conhecer os equipamentos utilizados, manter sistemas atualizados, revisar permissões, acompanhar vulnerabilidades e testar procedimentos de recuperação são atividades que ajudam a reduzir riscos e preservar a continuidade operacional. A prevenção exige método, acompanhamento e conhecimento do ambiente tecnológico.
Para muitas empresas, manter essa estrutura internamente representa um desafio para pessoas, processos e investimentos. Contar com uma gestão especializada de TI permite organizar essas atividades, estabelecer rotinas de acompanhamento e identificar necessidades antes que se transformem em problemas.
O objetivo não é eliminar todos os riscos, algo impossível em um ambiente digital, mas aumentar a capacidade da organização de prevenir, identificar e responder a situações que possam comprometer seus negócios.
Gestão e Suporte de TI para Empresas | Ravel Tecnologia
Ravel Tecnologia e a segurança das empresas conectadas
A transformação dos ambientes digitais exige uma visão integrada de infraestrutura, suporte e segurança da informação. A Ravel Tecnologia atua nesse contexto, apoiando empresas na organização e administração de seus recursos tecnológicos, na proteção dos ambientes digitais e na construção de uma estrutura preparada para acompanhar as mudanças do mercado.
Proteger uma empresa hoje significa compreender como seus profissionais trabalham, quais sistemas utilizam e como suas informações circulam. A segurança precisa acompanhar essa realidade, combinando tecnologia, processos e pessoas.
O mundo mudou, a tecnologia mudou e a gestão de segurança precisa evoluir na mesma velocidade. Afinal, a proteção de um negócio não depende apenas das ferramentas que ele possui, mas da capacidade de administrá-las de maneira consistente.
Ravel Tecnologia | Informações de Contato | Estamos a disposição


